Cibersegurança: conselhos sabem do risco, mas ainda não estão prontos para a crise
Os conselheiros veem o risco cibernético, turbinado pela IA, como um dos mais graves do momento. Mesmo assim, ainda faltam competência técnica, informação de qualidade e ensaio para crises
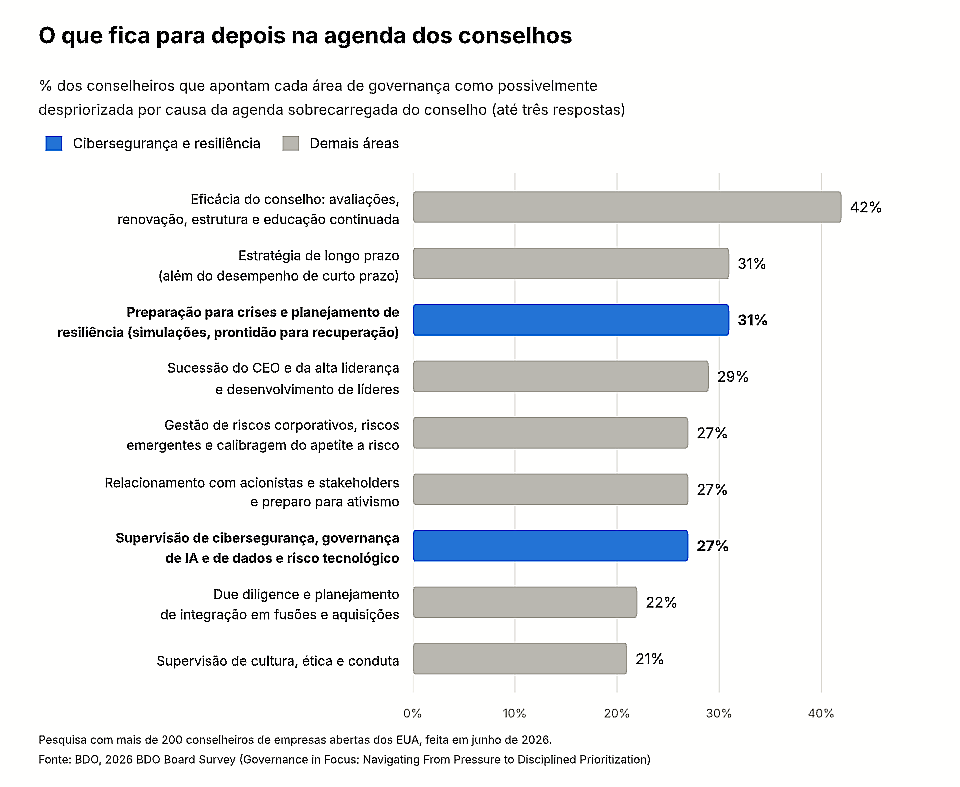
Quanto mais riscos, oportunidades e responsabilidades disputam a atenção limitada do board, os conselheiros vão enfrentar pressões para despriorizar ou “deixar para depois” muitas iniciativas. Um estudo recém-publicado pelo BDO mostra, por exemplo, que essa lista inclui fundamentos de governança corporativa sólida, como avaliações, educação continuada, estrutura (42%), estratégia de longo prazo (31%), planejamento de sucessão (29%) e cibersegurança, IA e governança de dados (27%). Isso mesmo: em meio a ataques turbinados por IA, roubo de identidades e deepfakes, a segurança corporativa também entrou na lista de despriorização de muitas lideranças, como mostra o relatório “Governance In Focus: Navigating From Pressure to Disciplined Prioritization”.
Embora a postura de cibersegurança faça parte da camada de influência do conselho, em que seus membros podem questionar, incentivar e direcionar de maneira estratégica, a pesquisa aponta que a cibersegurança aparece entre as áreas de governança que poderiam estar sendo deixadas em segundo plano por conta de uma pauta do conselho cada vez mais sobrecarregada.
Três estudos e um artigo publicados entre setembro e outubro deste ano mostram que a cibersegurança faz parte da agenda dos conselhos, mas em muitos casos, as práticas de governança ainda não acompanharam. Embora a maioria envolva empresas norte-americanas, os estudos concluem que os conselheiros veem o risco cibernético como um dos mais graves do momento e sabem que a Inteligência Artificial só agravou a situação. Mesmo assim, admitem que não têm o conhecimento adequado, a informação ou o nível de preparo para enfrentar uma possível crise que, se as leituras estiverem certas, é “inevitável” nos próximos anos.
Cibersegurança nos conselhos: a informação que chega à sala do board
Segundo a PwC, 93% dos conselheiros de empresas abertas norte-americanas temem que um incidente cibernético ou um grande vazamento de dados afete suas companhias nos próximos um a três anos, e 40% se dizem “muito preocupados”. Nenhum outro risco da lista chega a esse nível, nem recessão nem conflito geopolítico.
A Inteligência Artificial ampliou essa preocupação. Quando a PwC perguntou quais riscos de IA mais inquietam os conselheiros, 69% escolheram cibersegurança, privacidade de dados ou propriedade intelectual. Em segundo lugar, com 44%, veio o investimento alto sem retorno claro. Em terceiro, com 35%, a dependência excessiva de respostas da IA, que pode enfraquecer o julgamento humano.
Entre os fatores externos que mais preocupam os conselhos nos próximos 6 a 12 meses, o relatório do BDO destaca em primeiro lugar o ritmo de avanço das capacidades de IA e de ciberataques, citado por 57% dos conselheiros. Ele fica à frente de tarifas e política comercial (46%), da incerteza regulatória ligada às eleições de meio de mandato nos EUA (41%) e de conflitos geopolíticos (38%). Quando a pergunta é sobre o maior desafio para o conselho se adaptar à mudança nos próximos 12 meses, 51% respondem que é acompanhar o ritmo da IA e das tecnologias emergentes.
O “Global Cybersecurity Outlook 2026”, do Fórum Econômico Mundial (WEF), publicado em janeiro, vai na mesma direção: 87% dos entrevistados disseram que as vulnerabilidades ligadas à IA foram o risco cibernético que mais cresceu ao longo de 2025. O relatório também registra uma mudança entre os CEOs. A fraude digital e o phishing passaram a ser sua principal preocupação, à frente do ransomware, que segue no topo da lista dos CISOs, os executivos-chefes de segurança da informação. Dos entrevistados, 77% relataram aumento de fraudes e phishing, e 73% disseram que eles próprios ou alguém próximo foram afetados.
Os números de incidentes justificam essa preocupação. No “swissVR Monitor”, 41% dos conselheiros suíços dizem que suas empresas já sofreram ao menos um ciberataque. Em 2023, eram 28%, o que representa um aumento de 46% em três anos.
O crescimento aconteceu principalmente nas pequenas e médias empresas. Nelas, a parcela que relata ataques quase dobrou, de 20% para 37%. Nas grandes, ficou praticamente estável, de 45% para 48%. Os autores concluem que a resiliência cibernética “não é uma questão de porte da empresa, mas uma ameaça existencial a todas as empresas”.
O aumento ocorreu apesar dos investimentos em segurança feitos nos últimos anos. Os autores do estudo ainda alertam que muitos ataques provavelmente nem são registrados, já que só metade dos conselhos recebe relatórios regulares da gestão sobre incidentes. Entre as empresas atacadas, o impacto mais citado é a interrupção das operações, com 42% das respostas, o mesmo percentual de 2023. O vazamento de dados vem em segundo lugar, com 22%.
A IA mudou a economia do ataque
A pesquisa de alvos e a criação de conteúdo convincente agora podem ser automatizadas e repetidas em grande escala. Antes, um ataque exigia uma equipe especializada, mas hoje a barreira de entrada é muito menor. O relatório “Cost of a Data Breach 2025”, da IBM, segundo o qual cerca de 16% das violações de dados analisadas envolveram atacantes usando IA, principalmente em phishing gerado por IA e deepfakes para se passar por executivos.
Para os conselhos, a principal consequência é que o intervalo entre a descoberta de uma vulnerabilidade e sua exploração está cada vez menor. Por isso, a defesa tem de sair do modelo de “proteger o perímetro” para o de “detecção e contenção rápidas”.
Outra vulnerabilidade vem de dentro das empresas: o uso de IA sem controle pelos próprios funcionários. Segundo os dados da IBM:
- Cerca de uma em cada cinco violações de dados esteve ligada à “IA paralela” (Shadow AI), ferramentas de IA usadas sem aprovação da empresa
- Esses incidentes custaram em média US$ 670 mil a mais do que os outros
- 63% das empresas afetadas não tinham diretrizes de governança de IA
As empresas ainda estão pouco preparadas para esse cenário. No “swissVR Monitor”, 74% dos conselheiros dizem que suas companhias não têm uma estratégia para enfrentar ataques baseados em IA. Desse total:
- 34% apenas discutiram o risco
- 28% estão desenvolvendo uma estratégia
- 12% admitem não estar preparados
Só 8% têm uma estratégia aprovada pelo conselho, e 18% vão além e informam o conselho regularmente sobre sua implementação e eficácia. A diferença por porte é grande: 18% das pequenas empresas têm uma estratégia desse tipo, contra 40% das grandes. Mas há sinais de avanço. Segundo o Fórum Econômico Mundial, a parcela de organizações que avaliam a segurança das ferramentas de IA antes de implantá-las quase dobrou, de 37% em 2025 para 64% em 2026. Ainda assim, cerca de um terço não tem nenhum processo para isso.
A contradição entre a necessidade e as ações
O tema mais recorrente nos estudos é a distância entre o que os conselhos reconhecem que precisam e o que fazem para obter. Na pesquisa da PwC sobre boards, 55% dos conselheiros acham que ao menos um colega deveria ser substituído. Entre eles, 39% citam a falta de conhecimento relevante ou atualizado como motivo, contra 21% em 2025. Mas, na hora de escolher novos conselheiros, o critério que mais pesa é outro:
- 81% consideram “muito importante” o alinhamento com a cultura e o modo de trabalho do conselho
- 27% dizem o mesmo sobre conhecimento especializado em áreas como cibersegurança e IA
A PwC resume o problema da seguinte maneira: os conselhos “podem estar diagnosticando um problema, mas recrutando com base em critérios diferentes”. Entre os que defendem substituições, só 36% dizem que o conselho leva as lacunas de competência para o planejamento sucessório.
As lacunas aparecem nas próprias respostas. Pelo menos 71% dos conselheiros dizem que o board precisa reforçar suas competências em IA, mais que o dobro da segunda resposta, tecnologia e transformação digital (31%). Outros 23% dizem que o conselho precisa reforçar competências em risco cibernético.
A BDO mostra a mesma tendência na busca por novos perfis. As competências mais procuradas para completar a composição do conselho são:
- Tecnologia e Inovação, citada por 49%, contra 42% em 2025
- Identificação e Priorização de Riscos, com 48%, opção incluída pela primeira vez neste ano
- Cibersegurança e Proteção de Dados, com 45%, contra 35% em 2025
Ao mesmo tempo, perdem espaço competências ligadas a outros riscos externos: Experiência Setorial caiu de 34% para 20%, e Experiência em Fusões e Aquisições, de 28% para 17%. Na autoavaliação, a maioria se considera preparada, mas com pouca convicção. Pela BDO, 85% dos conselheiros concordam que o conselho tem as competências certas para supervisionar IA, Cibersegurança e Governança de Dados, mas só 36% concordam totalmente. Outros 15% discordam e 20% dizem que o conselho não tem um modelo claro de governança para supervisionar a adoção de IA e o risco cibernético.
Resiliência cibernética não é projeto pontual
Mesmo um conselho competente depende da informação que recebe, e os estudos mostram problemas nesse fluxo. No “swissVR Monitor”, só 50% dos conselhos são informados regularmente sobre incidentes cibernéticos na empresa, contra 56% em 2023. Os demais temas chegam a menos da metade dos conselhos.
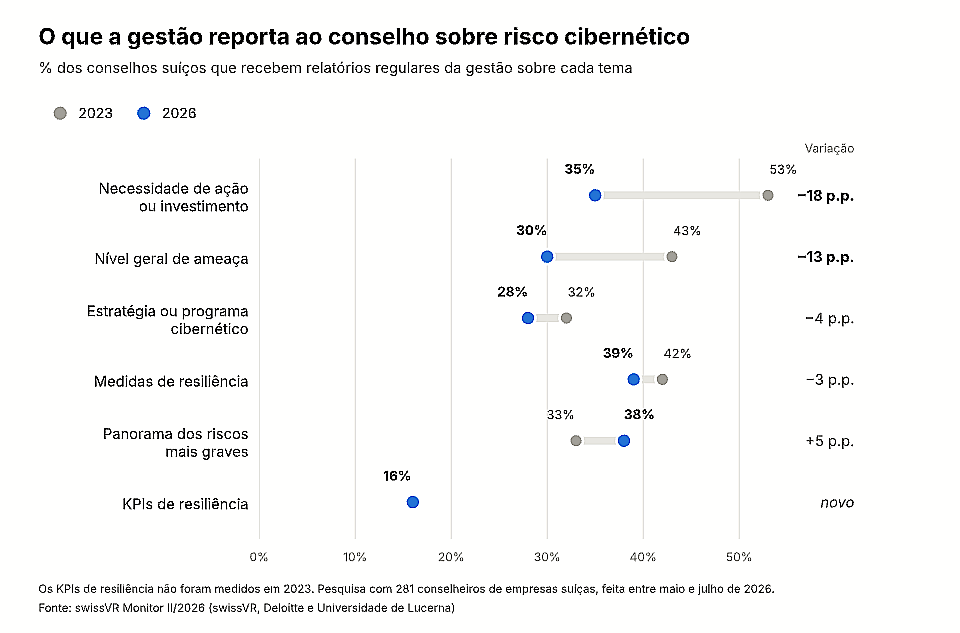
Um em cada quatro conselhos (24%) não recebe qualquer relatório cibernético regular por parte da gestão. Os informes sobre necessidade de ação ou investimento caíram 18 pontos percentuais, e os relatórios sobre nível de ameaça, 13 pontos, justamente quando aumentaram os ataques. Para os autores, isso sugere que muitas empresas tratam a resiliência cibernética como um projeto pontual, e não como um processo contínuo. Se a informação não chega, argumentam, “os conselhos precisam exigi-la”.
Nos EUA, a BDO mede a qualidade da relação entre conselho e gestão. A parcela de conselheiros que avaliam o conselho como altamente eficaz na colaboração com o CEO e a diretoria caiu de 69% em 2025 para 58% em 2026. Só 52% dizem que a gestão é altamente eficaz em comunicar com rapidez e transparência e em escalar problemas.
Sobre tecnologia e cibersegurança especificamente, 88% recebem relatórios úteis para tomar decisões, mas só 43% concordam totalmente. No caso da IA, a PwC encontrou lacunas maiores. Dos conselheiros:
- 82% avaliam como regular ou ruim, ou dizem não receber, a informação sobre métricas que ligam resultados e riscos da IA ao desempenho do negócio
- 75% dizem o mesmo sobre o retorno dos investimentos em IA
- 46% consideram boa ou excelente a informação sobre a estratégia de IA e as metas de geração de valor
Há também uma distância entre a percepção dos conselheiros e a dos executivos de tecnologia. A PwC registra que 31% dos diretores de Informação e de Tecnologia (CIOs e CTOs) avaliam como ruim a eficácia de seus conselhos.
O tempo dedicado ao tema é outro ponto. Entre os membros de comitês de auditoria ouvidos pela PwC, 79% acham adequado o tempo dedicado a riscos cibernéticos e de tecnologia, e só 13% acham insuficiente. No caso dos riscos e divulgações ligados a IA e dados, 45% dizem que o tempo é insuficiente. O levantamento aponta que listar incidentes não atende ao nível de responsabilidade estratégica do conselho. O melhor caminho é quantificar o risco cibernético em dinheiro: “quantos $$$ estamos dispostos a arriscar?”. A proposta é que os relatórios cubram seis dimensões:
- Os maiores riscos ao modelo de negócio e como estão sendo mitigados
- A proteção dos ativos mais críticos, as “joias da coroa”
- A capacidade de reação, com métricas de tempo de detecção, resposta e correção de vulnerabilidades
- Os riscos na cadeia de fornecedores
- Os riscos humanos e de IA
- Uma visão independente, vinda de auditorias, testes de invasão e avaliações de maturidade. O conselho deve ser informado sobre a maturidade das defesas, e não apenas sobre as atividades realizadas.
Como os conselhos estão reagindo
Nos últimos 12 meses, os boards tomaram estas medidas para reforçar a supervisão de cibersegurança:
- 58% aumentaram a frequência das interações com o CISO
- 44% esclareceram os protocolos de escalonamento para incidentes graves
- 42% ampliaram a formação dos conselheiros em cibersegurança
- 42% ampliaram as discussões sobre ameaças emergentes, como riscos ligados à computação quântica
- 41% melhoraram a qualidade dos relatórios, com foco no impacto sobre o negócio
Só 23% participaram de simulações de incidentes (tabletop exercises), e 9% não tomaram qualquer medida. A PwC, aliás, destaca uma mudança de postura: há cinco anos, a grande maioria dos conselheiros se dizia confortável com o preparo cibernético da empresa. Hoje, o preparo deixou de ser visto como algo estático, porque os riscos se tornaram mais persistentes e complexos. A consultoria lembra que adversários já podem capturar dados criptografados hoje para decifrá-los no futuro (harvest now, decrypt later), com Computação Quântica.
A BDO aponta mudanças no funcionamento dos próprios conselhos:
- 53% aumentaram a frequência de reuniões sobre riscos e oportunidades emergentes
- 51% passaram a dedicar mais tempo a planejamento de cenários e resiliência
- 48% buscam ativamente a visão de especialistas independentes
- 26% delegaram a comitês a supervisão de resposta rápida
- 24% criaram comitês novos, permanentes ou temporários
Os conselhos também começam a usar a tecnologia que supervisionam. Na BDO, 28% usam IA Generativa na preparação para as reuniões e 22% dizem incorporar IA Agêntica (agentes que executam tarefas de forma autônoma) para orientar decisões. Segundo a PwC, o uso de IA pelos conselhos na função de supervisão passou de 35% para 40% em um ano, mas só 4% a usam para testar a estratégia da empresa.
O elo mais fraco: a preparação para crises
O preparo para crises é a área com as maiores lacunas. No “swissVR Monitor”, da Deloitte, só 51% dos conselheiros dizem que o board ensaia o sistema de gestão de crises para o caso de um ciberataque. O número é bem maior que os 34% de 2023, mas ainda deixa metade dos conselhos sem ensaio.
Quando se trata de recuperação dos sistemas, a situação é igualmente frágil. Os autores usam o conceito de “empresa mínima viável”, o conjunto de processos essenciais de TI que precisa voltar a funcionar sem custo ou dano inaceitável após um ataque grave. Mais da metade das empresas (55%) não tem plano de restauração ou tem um plano nunca testado:
- 39% têm plano, mas nunca o testaram
- 14% não sabem se conseguiriam restaurar os sistemas
- 2% sabem que não conseguiriam restaurar a tempo
Do lado positivo, 45% testaram seus planos, mas só 15% informam os resultados ao conselho. As grandes empresas testam quase duas vezes mais que as pequenas (60% contra 32%). O setor financeiro, considerado infraestrutura crítica, se destaca no levantamento, com 70% das empresas tendo planos de restauração.
Para Sandra Emme, executiva do Google e conselheira das empresas suíças Belimo e Zehnder, explica que a falta de ensaio cria quatro riscos para o conselho:
- Responsabilidade legal. O conselho não responde pelo ataque em si, mas pode responder por preparação inadequada ou por erros estratégicos durante a crise, como falhas de comunicação obrigatória ao mercado ou aos órgãos de proteção de dados. Nesses casos, as seguradoras do seguro de responsabilidade de administradores (D&O) podem se recusar a cobrir os custos.
- Paralisia. Sob pressão de tempo, o conselho não saberá decidir sobre liberação de recursos extraordinários ou comunicação a acionistas e reguladores.
- Pedido de resgate. Sem discussão prévia, o conselho não saberá se e como responder a um pedido de resgate, nem terá recursos disponíveis caso decida pagar.
- Dano reputacional e financeiro. Esse dano pode se tornar existencial, sobretudo para as pequenas e médias empresas.
Ensaiar, ressalva Emme, não significa que o conselho deva atuar no operacional durante a crise. Isso atrapalharia a equipe de crise da gestão. O papel do conselho é verificar se a organização está preparada e se ele próprio recebe a informação de que precisa. Ela recomenda simulações de mesa e um contrato de resposta a incidentes (incident response retainer) com especialistas externos de plantão, algo que já é exigido por muitas seguradoras.
Entre as organizações consideradas altamente resilientes, 99% relatam participação do conselho no tema. Nesse grupo:
- 52% dizem que o conselho recebe atualizações regulares
- 48% dizem que o conselho trabalha ativamente com a área de segurança
- 45% dizem que o conselho tem um papel de supervisão definido
Um dado importante: somente 16% das organizações com ambientes industriais levam ao conselho os problemas de segurança de tecnologia operacional, área que controla máquinas e processos de produção.
O limite do compliance
No artigo “To Build Effective Cyber Resilience, Invest in Trust”, publicado na Harvard Business Review, os autores, de universidades americanas e do MIT Sloan, ouviram gestores de segurança e de unidades de negócio de 150 empresas americanas de capital aberto. Compararam o efeito do compliance (políticas, treinamentos, auditorias e monitoramento) com o efeito do “capital social” definido como a confiança, a comunicação aberta e o alinhamento de objetivos entre as áreas. A pesquisa será publicada na revista acadêmica MIS Quarterly.
O artigo parte de um dado do relatório de investigações de violações de dados de 2026 da Verizon: 62% das violações do último ano envolveram um elemento humano, patamar estável há três anos, mesmo com orçamentos de compliance maiores. Os resultados surpreenderam os próprios autores:
- Mais compliance não teve efeito significativo sobre o número nem sobre a gravidade dos incidentes. A exceção foram as empresas menores, em que reduziu o número de incidentes, mas não sua gravidade.
- As empresas com capital social acima da média relataram cerca de 70% menos incidentes e custos de incidentes cerca de 97% menores.
- A associação do capital social com os resultados de segurança foi uma ordem de grandeza maior que a do compliance. Os autores ressaltam que o estudo não mede causalidade.
- O efeito é maior em organizações grandes e complexas, com mais unidades de negócio e mais normas a cumprir.
Os autores observam que muitas empresas continuam aumentando o gasto com compliance por acreditar que reguladores e conselhos precisam ver esse crescimento. Mas esse gasto provavelmente já chegou ao limite de retorno. Para eles, a pergunta orçamentária agora é se o próximo deve financiar mais uma iniciativa de compliance ou a construção de relações entre segurança e negócio.
A posição do CISO no organograma também conta. Mike Higgins, ex-CISO global da LexisNexis e do New York Times, diz que um CISO três níveis abaixo do diretor de TI é visto de forma completamente diferente de um CISO que se reporta ao CEO. Higgins reservava pelo menos 30% do seu tempo para se relacionar com líderes de negócio. Os autores sugerem métricas para acompanhar o capital social:
- O tempo que as unidades levam para relatar voluntariamente um incidente
- A proporção entre incidentes relatados por pessoas e incidentes detectados por ferramentas
- O índice de satisfação interna com a área de segurança